


جدید صنعتی آٹومیشن میں صنعتی سوئچ ناگزیر ہوچکے ہیں۔ ان کی مضبوط مداخلت کی مزاحمت ، وشوسنییتا اور استحکام صنعتی آٹومیشن ، نگرانی اور دیگر شعبوں کے مواصلات کے تقاضوں کو پورا کرتا ہے۔ وہ صنعتی آٹومیشن کے لئے مستحکم اور موثر مواصلات کا ماحول فراہم کرتے ہوئے ، مختلف آلات اور نظاموں کو مربوط ، نظم و نسق اور ہم آہنگی کرتے ہیں۔ صنعتی سوئچز کی تشکیل کرتے وقت ، ان کی کارکردگی ، سلامتی اور وشوسنییتا کو مکمل طور پر فائدہ اٹھانے کے لئے کلیدی نکات کی ایک سیریز پر توجہ دی جانی چاہئے۔ اس مضمون میں صنعتی سوئچ کنفیگریشن کے لئے اہم اقدامات اور تحفظات پر توجہ دی جائے گی تاکہ صنعتی نیٹ ورکس کو بہتر بنانے میں مدد ملے۔
IP ایڈریس مختص اور سب نیٹٹنگ
صنعتی سوئچز کے لئے IP ایڈریس مختص اور سب نیٹٹنگ اہم ترتیب کے اقدامات ہیں ، جو منطقی آزادی کو برقرار رکھتے ہوئے آلات کو صحیح طریقے سے بات چیت کرنے کو یقینی بناتے ہیں۔ مندرجہ ذیل اقدامات کا خاکہ پیش کرتا ہے:
IP ایڈریس مختص:
- IP ایڈریس رینج ، سب نیٹ ماسک ، گیٹ وے وغیرہ کا تعین کرنے کے لئے نیٹ ورک کے منصوبے کو سمجھیں۔
- IP ایڈریس رینج کو منتخب کریں:تنازعات سے بچنے کے منصوبے کی بنیاد پر غیر استعمال شدہ IP ایڈریس رینج کا انتخاب کریں۔
- سوئچ کے لئے آئی پی تفویض کریں:مینجمنٹ انٹرفیس میں لاگ ان کریں اور سوئچ کے مینجمنٹ انٹرفیس کے لئے IP ایڈریس مرتب کریں۔
- ڈیفالٹ گیٹ وے کی تشکیل کریں:پہلے سے طے شدہ گیٹ وے سیٹ کریں ، عام طور پر منسلک روٹر یا فائر وال کا IP ایڈریس۔
سب نیٹ ڈویژن:
- سب نیٹ پلان کا تعین کریں:نیٹ ورک لے آؤٹ ، فنکشنل تقاضوں ، اور سیکیورٹی پر غور کریں تاکہ سب نیٹٹس اور IP پتے کی ضروریات کی تعداد کا تعین کیا جاسکے۔
- سب نیٹ ماسک منتخب کریں:کافی IP پتے کو یقینی بنانے کے لئے میزبانوں کی تعداد پر مبنی سب نیٹ ماسک کا انتخاب کریں۔
- سبنیٹس کو تقسیم کریں:میزبان کے استعمال کے ل enough کافی IP پتے کی ضمانت کے لئے سب نیٹ ماسک کے مطابق IP کی حد کو تقسیم کریں۔
- ایسوسی ایٹ VLANS اور سبنیٹس:آلات کو الگ تھلگ کرنے کے لئے VLANs کا استعمال کریں ، ہر VLAN کو ایک مخصوص سب نیٹ کے ساتھ منسلک کریں۔
- روٹنگ کی تشکیل:اگر کراس - سب نیٹ مواصلات کی ضرورت ہے تو ، ڈیٹا فارورڈنگ کو فعال کرنے کے لئے راؤٹرز یا پرت 3 سوئچ تشکیل دیں۔
- ٹیسٹ رابطے اور مواصلات:تصدیق کریں کہ مختلف ذیلیوں میں آلات ایک دوسرے کے ساتھ بات چیت کرسکتے ہیں۔
VLAN کنفیگریشن
براڈکاسٹ طوفانوں کو روکنے کے دوران وی ایل این ایس کو منطقی طور پر گروپوں کے آلات کی تشکیل ، سیکیورٹی اور انتظامی کارکردگی کو بڑھانا۔
- مینجمنٹ انٹرفیس میں لاگ ان کریں:اس کے IP ایڈریس کے ذریعے سوئچ مینجمنٹ انٹرفیس تک رسائی حاصل کریں۔
- ایک VLAN بنائیں:VLAN ترتیبات کے اندر ایک نیا VLAN قائم کریں۔
- ایک VLAN شامل کریں:VLAN کو ID اور نام تفویض کریں۔
- ایسوسی ایٹ پورٹس:بتائیں کہ کون سے بندرگاہیں VLAN سے تعلق رکھتی ہیں ، نشان زد یا نشان زدہ ہیں۔
- VLAN انٹرفیس تشکیل دیں:IP پتے سمیت ہر VLAN کے لئے ورچوئل انٹرفیس مرتب کریں۔
- ٹیسٹ مواصلات:تصدیق کریں کہ مختلف VLANs میں آلات عام طور پر بات چیت کرسکتے ہیں اور روٹنگ کی جانچ کرسکتے ہیں۔
- VLAN ٹیگنگ (اختیاری) تشکیل دیں:متعدد سوئچز کے مابین VLAN معلومات کو منتقل کرتے وقت ٹیگنگ مرتب کریں۔
- ترتیب کو بچائیں:سیٹ اپ مکمل کرنے کے بعد تبدیلیوں کو محفوظ کریں اور ان کا اطلاق کریں۔
پورٹ کنفیگریشن
ہر بندرگاہ کے لئے شرح کو محدود کرنے ، ڈوپلیکس موڈ ، فلو کنٹرول ، اور دیگر ترتیبات کی تشکیل کریں۔ بینڈوتھ تھروٹلنگ نیٹ ورک کی کارکردگی کو بڑھانے کے لئے ٹریفک کے بہاؤ کو کنٹرول کرتی ہے۔
- مخصوص منظرناموں کے لئے شرح کی حد کو تشکیل دیں ، جیسے ضرورت سے زیادہ ٹریفک کو کارکردگی کو متاثر کرنے سے روکنا۔
- اہم ایپلی کیشنز کے لئے بینڈوتھ کی ضروریات کو یقینی بنائیں جبکہ غیر - اہم ایپلی کیشنز کو کارکردگی کو متاثر کرنے سے روکیں۔
- نیٹ ورک کی بھیڑ اور عدم استحکام کو کم کرنے کے لئے نشریاتی طوفانوں کو محدود کریں۔
- وسائل کی تھکن سے پرہیز کریں اور مستحکم نیٹ ورک آپریشن کو برقرار رکھیں۔
- تقاضوں کی بنیاد پر مختلف نرخوں کا تعین کرکے QOS پالیسیوں کو نافذ کرنے کے لئے ایک بنیاد فراہم کریں۔
ایس ٹی پی/آر ایس ٹی پی/ایم ایس ٹی پی کنفیگریشن
پھنسنے والے درخت پروٹوکول (ایس ٹی پی) ، ریپڈ اسپیننگ ٹری پروٹوکول (آر ایس ٹی پی) ، اور ایک سے زیادہ پھیلا ہوا درخت پروٹوکول (ایم ایس ٹی پی) لوپ کو روکتا ہے اور نیٹ ورک کے استحکام کو بڑھاتا ہے۔
- ایس ٹی پی:آہستہ آہستہ ، آسان نیٹ ورکس کے لئے موزوں ہے۔
- آر ایس ٹی پی:تیز تر کنورجنس ، تیز رفتار لوپ کا پتہ لگانے سے فراہم کرتا ہے۔
- MSTP:زیادہ دانے دار لوپ کنٹرول ، بڑے نیٹ ورکس کے لئے موزوں ہے۔
ایس ٹی پی/آر ایس ٹی پی/ایم ایس ٹی پی کی تشکیل کرتے وقت ، ان کلیدی تفصیلات کو نوٹ کریں:
ایس ٹی پی کنفیگریشن:
- روٹ پل کا انتخاب:روٹ برج کا انتخاب ایس ٹی پی میں ایک اہم اقدام ہے۔ سب سے کم راہ کو یقینی بنانے کے لئے روٹ برج کے طور پر سب سے کم ترجیح اور میک ایڈریس کے ساتھ سوئچ کو ترجیح دیں۔
- پورٹ رول کنفیگریشن:سوئچ بندرگاہوں کے الگ الگ کردار ہوتے ہیں ، جیسے جڑ کی بندرگاہیں ، نامزد بندرگاہیں ، اور متبادل بندرگاہیں۔ یقینی بنائیں کہ ہر سوئچ پورٹ کو صحیح طریقے سے اپنا کردار تفویض کیا گیا ہے۔
- پورٹ لاگت کی ترتیب:ہر بندرگاہ کے لئے لاگت کی قیمت طے کریں ، جو جڑ اور نامزد بندرگاہوں کے انتخاب کو متاثر کرتی ہے۔ کم لاگت والی بندرگاہوں میں نامزد بندرگاہیں بننے کا امکان زیادہ ہوتا ہے۔
- کنورجنسی کا وقت:ایس ٹی پی آہستہ آہستہ بدلتا ہے ، ممکنہ طور پر نیٹ ورک کی بندش کا سبب بنتا ہے۔ تیز تر کنورجنس کے ل alternative متبادل پھیلے ہوئے درختوں کے پروٹوکول کے استعمال پر غور کریں۔
آر ایس ٹی پی کنفیگریشن:
- تیز کنورجنس:آر ایس ٹی پی تیزی سے ہم آہنگی فراہم کرتا ہے ، لیکن پورٹ رولز اور ریاستوں کو تیزی سے تبدیل کرنے کی وجہ سے نیٹ ورک کے اتار چڑھاو کو ابھی بھی توجہ کی ضرورت ہے۔
- سرشار بندرگاہیں:آر ایس ٹی پی نے سرشار بندرگاہوں اور اسپیئر بندرگاہوں کے تصورات کو متعارف کرایا ہے ، جس سے متبادل بندرگاہوں کی ضرورت کو ختم کیا جاتا ہے اور پورٹ اسٹیٹ کی غیر ضروری منتقلی کو کم کیا جاتا ہے۔
ایم ایس ٹی پی کنفیگریشن:
- مثال کے طور پر تقسیم:ایم ایس ٹی پی متعدد مثالوں میں تقسیم کی اجازت دیتا ہے ، ہر ایک کو ایک سے زیادہ VLANs پر مشتمل ہے۔ یقینی بنائیں کہ ہر مثال کے VLAN تقسیم اور مثال کے طور پر ID کو صحیح طریقے سے تشکیل دیا گیا ہے۔
- روٹ پل کا انتخاب:ہر مثال کے طور پر ایک جڑ پل کی ضرورت ہوتی ہے۔ اس بات کو یقینی بنائیں کہ روٹ پل کا انتخاب اور ترجیحی ترتیبات درست ہیں۔
- مثال کے طور پر ایسوسی ایشن:اس بات کو یقینی بنائیں کہ VLANs MSSTP مثالوں کے ساتھ صحیح طریقے سے وابستہ ہیں تاکہ بہتر - دانے دار لوپ کنٹرول حاصل کریں۔
- ہم آہنگی کی تشکیل:مستقل لوپ کنٹرول کو برقرار رکھنے کے ل multiple ایک سے زیادہ سوئچز میں ایم ایس ٹی پی کنفیگریشن کو ہم آہنگ کرنا ضروری ہے۔
عام تحفظات:
- ورژن مطابقت:یقینی بنائیں کہ سوئچز منتخب کردہ ایس ٹی پی ورژن کی حمایت کریں اور دوسرے سوئچز کے ساتھ مطابقت برقرار رکھیں۔
- ترجیحی ترتیبات:ترجیحی ترتیبات کو سوئچ کریں روٹ برج کے انتخاب پر اثر انداز ہوتا ہے اور پورے نیٹ ورک میں مناسب طریقے سے تشکیل دینا ضروری ہے۔
- سنگل پروٹوکول کا انتخاب:ایس ٹی پی ، آر ایس ٹی پی ، اور ایم ایس ٹی پی باہمی خصوصی ہیں۔ تنازعات کو روکنے کے لئے ایک پروٹوکول کو منتخب کریں اور ان کی تشکیل کریں۔
- باقاعدہ نگرانی:ترتیب کے بعد ، نیٹ ورک کی صحت کو یقینی بنانے کے لئے وقتا فوقتا ایس ٹی پی کی حیثیت کی نگرانی کریں۔
- خرابیوں کا سراغ لگانا:نیٹ ورک کی ناکامیوں کے دوران ، ایس ٹی پی کی ترتیب اور حیثیت کو اہم معاون عوامل کے طور پر سمجھا جانا چاہئے۔
ان تفصیلات پر دھیان دے کر ، آپ ایس ٹی پی ، آر ایس ٹی پی ، اور ایم ایس ٹی پی کی تشکیل کرتے وقت عام نقصانات سے بچ سکتے ہیں ، ایک مستحکم نیٹ ورک ٹوپولوجی اور موثر لوپ کنٹرول قائم کرتے ہیں۔
QOS کنفیگریشن
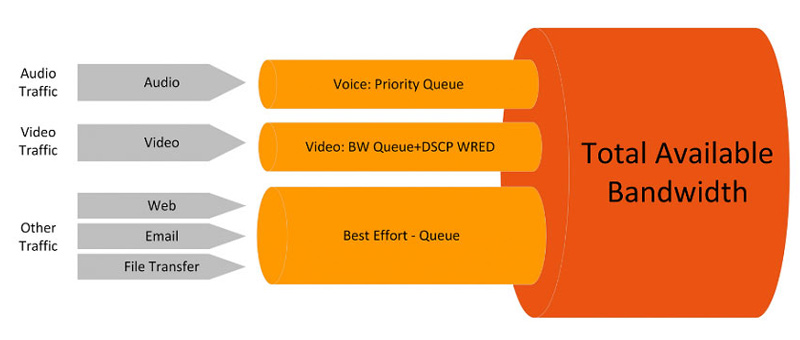
اہم ٹریفک کو یقینی بنانے کے لئے QoS کی تشکیل کریں ، ترجیحی بینڈوتھ کی مختص رقم وصول کریں اور حقیقی - وقت کی ٹریفک کی ترجیح کو بلند کریں۔
- تقاضوں ، جیسے آڈیو ، ویڈیو اور ڈیٹا کی بنیاد پر ٹریفک کی درجہ بندی کا تعین کریں۔
- درجہ بندی کے قواعد کا استعمال کرتے ہوئے ٹریفک کی اقسام کی نشاندہی کریں اور بینڈوتھ کی حدود طے کریں۔
- ٹریفک کے مختلف زمرے کا انتظام کرنے کے لئے قطاریں اور شیڈولنگ الگورتھم تشکیل دیں۔
- مطلوبہ نتائج کو حاصل کرنے کو یقینی بنانے کے لئے جانچ اور بہتر بنائیں۔
سیکیورٹی کنفیگریشن
- آلہ تک رسائی کو محدود کرنے کے لئے پورٹ سیکیورٹی ، 802.1x توثیق ، اور میک ایڈریس فلٹرنگ کو فعال کریں۔
- نیٹ ورک کو غیر مجاز رسائی سے بچاتے ہوئے ، باؤنڈ اور آؤٹ باؤنڈ ٹریفک کو کنٹرول کرنے کے لئے ACLs کی تشکیل کریں۔
- تعمیل کی ضروریات کو پورا کرنے کے لئے مخصوص درخواستوں کے لئے قواعد طے کریں۔
یہاں ہم ACLs (ایکسیس کنٹرول فہرستوں) کی تشکیل پر توجہ مرکوز کرتے ہیں ، جو غیر مجاز رسائی اور بدنیتی پر مبنی ٹریفک کو عام کارروائیوں میں خلل ڈالنے سے روک کر نیٹ ورک کی حفاظت میں اضافہ کرتے ہیں۔ ACLs کی تشکیل کرتے وقت احتیاط کریں ، سیکیورٹی کے بہترین طریقوں پر عمل پیرا ہوں۔ صنعتی سوئچ کے ل these ، ان تنقیدی تحفظات پر خصوصی توجہ دیں:
- واضح پالیسی کے مقاصد:ACLs کی تشکیل سے پہلے ، اپنے پالیسی اہداف کی وضاحت کریں۔ اس بات کا تعین کریں کہ ٹریفک کی کون سی قسمیں محدود رکھیں اور ٹریفک کی اجازت یا تردید کرنے کے لئے کن شرائط کے تحت۔
- عین مطابق قاعدہ ڈیزائن:غیر ضروری اثرات سے بچنے کے لئے زیادہ سے زیادہ صحت سے متعلق ACL قواعد ڈیزائن کریں۔ خاص طور پر ، قواعد میں عین مطابق ماخذ اور منزل مقصود IP پتے ، پورٹ نمبر ، پروٹوکول کی اقسام وغیرہ شامل کریں۔ جائز ٹریفک کو مسدود ہونے سے روکنے کے لئے حد سے زیادہ وسیع وائلڈ کارڈز سے پرہیز کریں۔
- حکمرانی کا حکم:ACL قواعد کو ترتیب سے مماثل کیا جاتا ہے ، جس سے آرڈر اہم ہوتا ہے۔ سب سے پہلے عام قواعد رکھیں ، اس کے بعد سخت اور زیادہ مخصوص قواعد ہوں۔ اس سے یہ یقینی بنتا ہے کہ بار بار ٹریفک کا مماثل اور تیزی سے کارروائی کی جاتی ہے۔
- پالیسی کی طرح فائر وال -ACLs کو ڈیزائن کرتے وقت ، فائر وال {{0} کو اپنائیں جیسے تمام ٹریفک کو بطور ڈیفالٹ سے انکار کرتے ہوئے اور ضرورت کے مطابق قواعد کی اجازت دیں۔ اس سے نیٹ ورک میں داخل ہونے سے غیر مجاز ٹریفک کو روکنے میں مدد ملتی ہے۔
- ترجیح اور لاگنگ:کچھ صنعتی سوئچ ACL قواعد کے لئے ترجیحات اور لاگنگ کے اختیارات کو ترتیب دینے کی حمایت کرتے ہیں۔ ترجیحی ملاپ کے لئے اہم قواعد کو اعلی ترجیحات تفویض کریں۔ مزید برآں ، لاگنگ کو چالو کرنے سے آنے والے اور جانے والے ٹریفک کو ٹریک اور تجزیہ کرنے میں مدد ملتی ہے۔
- جانچ اور توثیق:ACLs کی تشکیل کے بعد ، مکمل جانچ اور توثیق ضروری ہے۔ قواعد کو یقینی بنائیں جیسے نادانستہ طور پر جائز ٹریفک کو مسدود کیے بغیر یا سیکیورٹی کی کمزوریوں کو پیدا کیے بغیر۔ مصنوعی یا اصل ٹریفک کا استعمال کرتے ہوئے ACL تاثیر کی جانچ کریں۔
- بیک اپ اور بازیابی:ACL تشکیلات بنانے سے پہلے ، سوئچ کنفیگریشن کا بیک اپ بنائیں۔ اگر آپ معاملات پیدا ہوتے ہیں یا توقعات کو پورا کرنے میں ناکام ہوجاتے ہیں تو یہ آپ کو سابقہ ورکنگ اسٹیٹ میں بحال کرنے کی اجازت دیتا ہے۔
- باقاعدہ جائزہ اور تازہ کاری:نیٹ ورک کے ماحول اور ضروریات وقت کے ساتھ بدل سکتی ہیں۔ وقتا فوقتا ACL قواعد کا جائزہ لینا اور ضرورت کے مطابق ان کو ایڈجسٹ یا اپ ڈیٹ کرنا بہت ضروری ہے۔
- دستاویزات اور تشریحات:ہر اصول کے مقصد اور ارادے کی وضاحت کرتے ہوئے ، ACL قواعد میں واضح تشریحات اور دستاویزات شامل کریں۔ اس سے دوسرے منتظمین کو ترتیب کو سمجھنے میں مدد ملتی ہے اور مستقبل میں ہونے والی ترمیم کے دوران قاعدے کے مقاصد کے بارے میں الجھن سے بچنے میں مدد ملتی ہے۔
لنک جمع
لنک جمع ایک ایسی ٹیکنالوجی ہے جو متعدد جسمانی نیٹ ورک لنکس (بندرگاہوں) کو ایک ہی منطقی لنک میں جوڑتی ہے۔ اس کا مقصد بینڈوتھ کو بڑھانا ، فالتو پن فراہم کرنا ، وشوسنییتا کو بڑھانا ، اور ناکامی کے واحد نکات کے اثرات کو کم کرنا ہے۔ یہ اعلی بوجھ ، اعلی دستیابی ، اور فالتو پن کی سخت ضروریات کے ساتھ نیٹ ورک کے ماحول میں انتہائی قیمتی ثابت ہوتا ہے۔
اس عمل میں منظم سوئچز اہم کردار ادا کرتے ہیں۔ گوانگلو ٹکنالوجی کے منظم صنعتی سوئچ لنک جمع کرنے کے لئے درج ذیل کلیدی خصوصیات فراہم کرتے ہیں۔
- لنک جمع کرنے کی ترتیب:ایک سے زیادہ جسمانی لنکس کو ایک ہی منطقی لنک میں جوڑنے کے لئے لنک جمع کو آسانی سے تشکیل دیں۔ ایڈمنسٹریٹر منتخب کرسکتے ہیں کہ کون سی بندرگاہیں بوجھ میں توازن اور فالتو طریقوں کو جمع کرنے اور ان کی وضاحت کرنا ہے۔
- پروٹوکول سپورٹ:مینیجڈ سوئچز لنک جمع کے ل essential ضروری مخصوص پروٹوکول کی حمایت کرتے ہیں ، جیسے ایل اے سی پی یا جامد جمع ، مشترکہ لنکس کو صحیح طریقے سے یقینی بناتے ہیں اور حیثیت کی نگرانی کو چالو کرتے ہیں۔
- حیثیت کی نگرانی:سرگرمی کی حیثیت ، بینڈوتھ کے استعمال ، اور ہر جسمانی لنک کی غلطیوں سمیت مجموعی لنکس کی حیثیت پر نظر رکھتا ہے۔
- فیل اوور:لنک جمع کرنے والے گروپ کے اندر ، اگر ایک جسمانی لنک ناکام ہوجاتا ہے تو ، نیٹ ورک کے رابطے کو برقرار رکھنے کے ل other دوسرے لنکس خود بخود ختم ہوجاتے ہیں۔
- کارکردگی کی اصلاح:لوڈ توازن کی پالیسیاں اصل تقاضوں کی بنیاد پر تشکیل دی جاسکتی ہیں ، جس میں بینڈوتھ کے استعمال کو زیادہ سے زیادہ کرنے کے ل multiple متعدد لنکس میں یکساں طور پر ٹریفک تقسیم کیا جاسکتا ہے۔
- ریموٹ مینجمنٹ:انتظامیہ انتظامیہ کی کارکردگی اور ردعمل کی رفتار کو بڑھانے ، سائٹ کی موجودگی پر بغیر - سائٹ کی موجودگی کے بغیر لنک جمع کو دور سے تشکیل اور نگرانی کرسکتے ہیں۔
انتظام اور نگرانی
- سوئچ کی حیثیت کی نگرانی کے لئے ریموٹ مینجمنٹ پروٹوکول (جیسے ، SNMP) کو فعال کریں۔
- خرابیوں کا سراغ لگانے اور آڈٹ کرنے کے لئے لاگنگ کی تشکیل کریں۔
- ریموٹ مینجمنٹ ٹریفک کو خفیہ کرنے کے لئے ایس ایس ایچ تک رسائی مرتب کریں۔
- اعداد و شمار کے نقصان کو روکنے کے لئے باقاعدہ کنفیگریشن بیک اپ انجام دیں۔
ان تشکیلات کے ذریعہ ، صنعتی نیٹ ورک صنعتی آٹومیشن کے چیلنجوں کو پورا کرنے کے لئے مستحکم ، موثر اور محفوظ مواصلات کے ماحول کو قائم کرسکتے ہیں۔ ہر قدم نیٹ ورک کی کارکردگی ، سلامتی اور وشوسنییتا کو بڑھانے میں اہم کردار ادا کرتا ہے ، جس میں نیٹ ورک کی اصل ضروریات اور ہارڈ ویئر ماڈل کی بنیاد پر مناسب ایڈجسٹمنٹ کی ضرورت ہوتی ہے۔